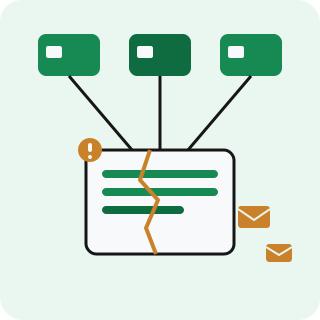
Il gruppo di estorsione n0n pubblica dati di clienti dei tre colossi. Le banche confermano: a cedere è stato un fornitore esterno di marketing, non i loro sistemi.
Cosa è successo
JPMorgan, Visa e Mastercard hanno confermato il 19 novembre 2026 di essere stati coinvolti in un attacco informatico che non ha toccato le loro reti, ma alcuni fornitori esterni che gestiscono dati di marketing per loro conto. In parole semplici: i sistemi delle tre aziende non sono stati «bucati». A cedere è stata un'azienda terza a cui erano stati affidati dati per le campagne pubblicitarie.
Chi ha rivendicato l'attacco
A pubblicare i dati è stato un gruppo di estorsione che si firma n0n, comparso a settembre 2026 e già accreditato di circa 200 episodi secondo la piattaforma di monitoraggio eCrime.ch. Il 16 novembre il gruppo ha rivendicato il furto, parlando di centinaia di migliaia di interazioni pubblicitarie legate a decine di migliaia di indirizzi email di titolari di carta. Queste cifre, va detto, arrivano dal gruppo stesso: nessuna delle tre aziende le ha confermate.
Che dati sono usciti
Secondo le dichiarazioni delle aziende, i dati esposti sono di tipo commerciale, non finanziario. JPMorgan ha spiegato che gli aggressori hanno avuto accesso a «dati di marketing» dei fornitori, che «potrebbero includere alcuni nomi e indirizzi email di clienti», e che contatterà direttamente le persone coinvolte. Mastercard ha parlato di un «numero limitato di indirizzi email» appartenenti a un piccolo gruppo di titolari iscritti a uno specifico programma vantaggi. Visa ha indicato un fornitore nell'area Asia-Pacifico e ha precisato che «nessun dato di pagamento, come i numeri di carta, è stato coinvolto».
L'agenzia Reuters, che ha diffuso la notizia poi ripresa da Business Insurance, ha esaminato i file pubblicati: nel lotto legato a JPMorgan avrebbe trovato circa 124 email di dipendenti e oltre 16.000 email di clienti, in alcuni casi accompagnate da numeri di telefono e codici postali. Reuters precisa però di non aver potuto verificare in modo indipendente l'autenticità di quei dati, e la banca ha scelto di non commentarli.
Cosa resta da chiarire
Al momento è confermato che la falla è nei fornitori, non nelle reti delle tre società, e che i dati esposti sono email e informazioni di contatto, non carte o conti correnti. Tutto il resto — il numero esatto di persone colpite e il contenuto preciso degli archivi — resta una rivendicazione del gruppo o una stima basata sui file diffusi, non un dato ufficiale. Le aziende non hanno reso noto il nome del fornitore o dei fornitori coinvolti.
Cosa può fare un'azienda
Per chi gestisce un'attività il punto pratico è semplice: i dati affidati a un fornitore restano una propria responsabilità. Conviene sapere con precisione quali fornitori trattano i dati dei propri clienti, mettere nei contratti obblighi chiari di sicurezza e di notifica in caso di incidente, condividere solo i dati strettamente necessari e prepararsi a comunicare in fretta ai clienti se un fornitore viene violato. In casi come questo il primo rischio concreto, per chi riceve quelle email, è il phishing: messaggi che sfruttano nome e indirizzo veri per sembrare autentici.
Fonte: Business Insurance
La tua azienda è pronta ad affrontare una minaccia come questa?
Richiedi una valutazione gratuita →
Nei dati che circolano, accanto agli indirizzi dei clienti, spuntano anche un centinaio di email di dipendenti della banca. È un particolare che dice parecchio: non è stato violato il caveau di JPMorgan, è stato violato chi mandava le mail pubblicitarie per conto suo. E dentro quei file, insieme ai clienti, c'era anche un pezzo dell'organigramma interno.
Questa dinamica la vedo ripetersi spesso, anche in aziende molto più piccole di una banca globale. L'azienda investe per mettere in sicurezza i propri sistemi, poi passa l'elenco dei clienti all'agenzia di marketing, al gestionale in cloud, al fornitore della newsletter — e lì il controllo, di fatto, finisce. Secondo me è proprio questo l'anello debole di cui si parla troppo poco: non il tuo firewall, ma la catena di fornitori a cui hai messo in mano i dati. Visa, Mastercard e JPMorgan possono avere la miglior difesa del mondo, ma se il loro fornitore tiene gli indirizzi email su un sistema esposto, per il cliente il risultato è identico.
La parte che trovo onesta, qui, è che le aziende hanno ammesso subito che i dati erano «solo» nomi ed email, non carte. Vero, il danno diretto è limitato. Ma un nome vero più un'email vera sono esattamente la materia prima del phishing mirato, e lì il confine tra «dato innocuo» e «truffa credibile» è sottilissimo. Su quanti clienti siano davvero coinvolti, onestamente, al momento nessuno può dirlo con certezza: le cifre grosse le fa girare il gruppo che ha rubato i dati, non le aziende che li hanno subiti.
Se gestisci un'azienda e affidi dati dei tuoi clienti a fornitori esterni — e ormai lo fanno quasi tutti — è il tema su cui vale la pena fermarsi un attimo. Se vuoi, possiamo guardare insieme quali dei tuoi fornitori trattano quei dati e cosa prevedono davvero i contratti in caso di una violazione come questa: è spesso lì che saltano fuori le sorprese.