Due Group Policy collegate alla radice del dominio, zero file cifrati, l'intera rete bloccata. Il caso PAYLOAD analizzato da Kaspersky mostra perché reinstallare i PC non risolve niente.
Un ransomware che non cifra niente
Come fermi un ransomware se non c'è niente da decifrare? È la domanda che si sono posti i tecnici del Global Emergency Response Team di Kaspersky dopo essere intervenuti, ad aprile, in un'azienda manifatturiera in Medio Oriente. Sui computer nessun file bloccato, nessun malware, nessun processo sospetto. Eppure la rete era paralizzata.
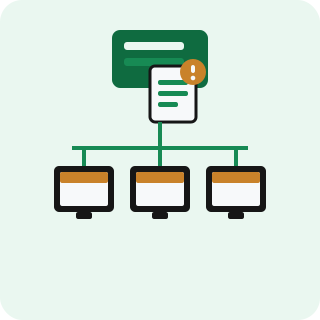
Il gruppo dietro PAYLOAD aveva ottenuto privilegi da amministratore di dominio su Active Directory, il sistema che in una rete Windows decide regole e permessi per tutti i PC. Da lì ha creato due GPO (Group Policy Object: le policy centralizzate che il dominio distribuisce a ogni macchina) e le ha collegate alla radice del dominio. Due oggetti di configurazione, non un virus.
Cosa fanno le due policy
La prima, chiamata "PAYLOAD", cambia sfondo e schermata di blocco con l'immagine del riscatto, scrive un banner al login, deposita il file della nota (README-payload.txt) su desktop e dischi, e disabilita l'account Administrator. La seconda, "win Firewall Off", spegne il firewall di Windows su tutti i profili: così l'attaccante tiene la rete raggiungibile per i passi successivi. Le impostazioni sono entrate in vigore il giorno dopo, al primo riavvio dei computer. Nessun file cifrato, ma postazioni di fatto inutilizzabili. In più, dati esfiltrati dai file server e poi pubblicati sul dark web.
Perché pulire i PC non basta
Qui sta il punto. Sulle macchine non c'è nessun eseguibile da togliere: la persistenza è il collegamento della GPO sul domain controller. Reinstalli un PC, lo riattacchi al dominio, e la policy torna a scaricarsi. Il problema vive in Active Directory e in SYSVOL, la cartella condivisa da cui i controller distribuiscono le policy. Kaspersky consiglia di partire da lì: eliminare le due GPO, ripulire SYSVOL dai file lasciati, reimpostare le credenziali compromesse e, se il dominio è stato davvero preso, ruotare due volte la password dell'account krbtgt. Solo dopo si rimettono a posto gli endpoint con gpupdate e si riabilitano account e firewall con policy pulite.
Fonte: Cyber Security 360
La tua azienda è pronta ad affrontare una minaccia come questa?
Richiedi una valutazione gratuita →
Mi colpisce la semplicità di questo attacco. Niente exploit raffinato, niente malware che un antivirus possa intercettare: solo gli strumenti nativi di Windows rivoltati contro chi li amministra. È il motivo per cui casi così mi preoccupano più di tanti ransomware "classici". Se chi entra ha le chiavi del dominio, non gli serve altro.
Nelle aziende che seguo il punto debole è quasi sempre lo stesso: l'account di amministratore di dominio usato per tutto, magari per collegarsi in desktop remoto a una workstation qualunque. Basta che quella postazione venga bucata e le chiavi del regno passano di mano. Separare i ruoli, non autenticarsi come domain admin sui PC degli utenti, tenere sotto controllo chi può creare e collegare le GPO: misure poco appariscenti, spesso rimandate, e sono esattamente quelle che qui avrebbero fatto la differenza. Ammetto che l'hardening di Active Directory è un lavoro noioso e mai davvero finito, ma è lì che si gioca la partita.
Se gestisci un dominio Active Directory e non sapresti dire con certezza chi può modificare le policy, o se un cambiamento sospetto lascerebbe traccia, è proprio il tipo di verifica di cui mi occupo: posso guardare la configurazione del tuo AD e l'audit delle GPO e dirti dove sei scoperto. Scrivimi, ne parliamo con calma.