
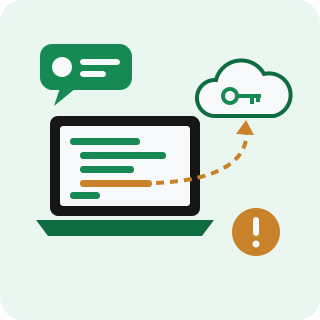
Un recruiter ti scrive su LinkedIn e ti propone un lavoro interessante. C'è un colloquio fissato con un normale sistema di prenotazione. Poi arriva la prova tecnica: «scarica il progetto, dagli un'occhiata e dicci cosa ne pensi». Cosa c'è di più normale, per uno sviluppatore? È proprio su questa normalità che punta la truffa segnalata dall'Agenzia per la Cybersicurezza Nazionale.
Come funziona
Lo schema descritto da ACN ha tre passaggi. Primo, il contatto da un sedicente selezionatore, con profilo curato e toni professionali. Secondo, il colloquio organizzato con strumenti online veri, che danno credibilità a tutto. Terzo, il link a un progetto da aprire e analizzare. Dentro i file ci sono istruzioni che sfruttano funzioni legittime degli strumenti di sviluppo per far partire in automatico un codice malevolo. Tradotto: non serve cliccare su un allegato strano. Basta fare quello che un programmatore fa ogni giorno, cioè aprire il progetto nell'editor o installarne le dipendenze. Alcuni editor e package manager eseguono in automatico comandi scritti nel progetto stesso, ed è lì che si nasconde la trappola.
Il problema non è solo il portatile del candidato
Secondo ACN, una volta preso il controllo del computer, gli attaccanti puntano a credenziali di accesso, piattaforme cloud e altri sistemi aziendali. Sul PC di uno sviluppatore di solito c'è parecchio: token per GitHub, chiavi SSH, accessi VPN, credenziali dei servizi cloud. Molti fanno il test sul computer di lavoro, magari in pausa pranzo. Così un colloquio per un altro impiego diventa la porta d'ingresso nell'azienda in cui si lavora adesso. Diversi analisti hanno collegato questo schema a campagne note a livello internazionale, come la «Contagious Interview» attribuita a gruppi nordcoreani. ACN però non ha fatto attribuzioni, e la tecnica ormai la usano anche altri gruppi.
I numeri intorno all'allarme
L'avviso arriva insieme ai dati del primo semestre 2026. Tra gennaio e giugno CSIRT Italia ha inviato 43.675 segnalazioni preventive a enti pubblici e privati, circa 250 al giorno. Secondo l'Agenzia, quasi due compromissioni su tre nascono da errori degli utenti, tra phishing e credenziali gestite male. Il finto colloquio è un'evoluzione del phishing: è più lento e più credibile, e si rivolge proprio a chi pensa di saperla lunga.
Cosa raccomanda ACN
Le indicazioni sono semplici. Verificare chi è davvero il recruiter e se l'azienda esiste. Un bel profilo o una videochiamata da soli non provano nulla. Non eseguire mai progetti ricevuti da sconosciuti sul computer di lavoro. Per analizzarli usare ambienti isolati, come macchine virtuali o sandbox, senza credenziali sensibili dentro. Qualsiasi codice che arriva da una fonte non verificata va trattato come non affidabile, anche quando si presenta come un test di assunzione.
💬 Il mio commento
Qui c'è un'ironia amara: il bersaglio è proprio la persona che in azienda ci aspetteremmo più sveglia su questi temi. E infatti non ci casca per ingenuità. Ci casca perché l'attacco è costruito sul suo lavoro quotidiano. Clonare un repository e lanciare l'installazione delle dipendenze è un gesto automatico, come aprire la posta. Quando faccio verifiche nelle aziende trovo spesso portatili di sviluppatori con chiavi SSH senza passphrase, token con permessi larghissimi e profili cloud di produzione sempre collegati. Nessuno lo fa per pigrizia: così si lavora più veloci. Il risultato però è che un solo computer compromesso vale quanto un accesso da amministratore. Poi c'è un aspetto delicato che ammetto di non saper risolvere bene. Chi fa colloqui per un altro lavoro non lo racconta all'IT, ed è comprensibile. Quindi le regole del tipo «segnalaci i contatti sospetti» qui funzionano poco.
Per questo secondo me conviene ragionare meno sulla prudenza del singolo e più su quanto danno può fare quel computer se viene bucato. Token di breve durata, permessi ridotti al minimo, niente credenziali di produzione salvate in chiaro sui portatili: sono scelte noiose, ma sono quelle che trasformano un disastro in un fastidio. La cosa più sensata da fare adesso è stabilire una regola chiara per tutto il team tecnico: il codice che arriva da fuori, test di assunzione compresi, si apre solo in una macchina virtuale usa e getta, senza chiavi e senza accessi aziendali.