
Un anno di attacchi in Europa, messo in fila
Quanto conta proteggere bene la propria azienda, se si entra da una porta che appartiene a qualcun altro? È la domanda che resta dopo aver letto l'ENISA Threat Landscape 2026. È il rapporto annuale dell'Agenzia europea per la cybersicurezza, pubblicato il 22 settembre. Mette in fila gli incidenti avvenuti in Europa tra gennaio e dicembre 2025: 8.257 secondo il conteggio riportato da Cyber Security 360. Il 73% ha colpito organizzazioni che la direttiva NIS2 considera soggetti essenziali o importanti.
Il rumore e il danno vero
La maggior parte dei casi sono attacchi DDoS a basso impatto, cioè un sito o un servizio sommerso di richieste finché smette di rispondere. Valgono il 51% dei casi registrati. Spesso li firmano gruppi hacktivisti e sono legati a eventi politici. Il bersaglio più frequente è la pubblica amministrazione, con il 32% degli episodi. Fanno rumore, ma di rado lasciano danni profondi. Secondo ENISA il danno serio continua a farlo il ransomware, il malware che cifra i dati e chiede un riscatto. Sullo sfondo ci sono oltre 48.000 nuove vulnerabilità censite nel 2025, il 22% in più dell'anno prima.
La catena è lunga quanto i tuoi fornitori
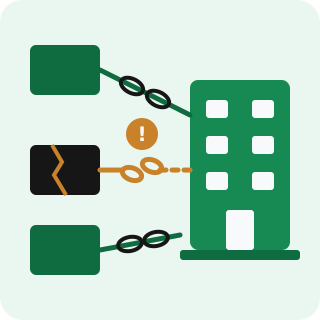
Il filo conduttore del rapporto però è un altro: le dipendenze digitali. Gestionali in cloud, fornitori IT con accesso remoto, software di terze parti, librerie di codice. Ognuno è un anello in più della catena. ENISA segnala che gli attacchi alla supply chain e ai fornitori terzi continuano a produrre gli incidenti più estesi. Si buca un fornitore e, attraverso lui, si arriva ai suoi clienti. L'azienda finale può non aver sbagliato nulla: basta che si fidi di chi ha sbagliato.
Cosa cambia per chi rientra nella NIS2
Per chi rientra nella NIS2 il tema è concreto. La direttiva chiede di valutare e gestire i rischi legati ai fornitori, e il messaggio che arriva dal rapporto è che questo non può restare un adempimento sulla carta. In pratica bisogna sapere chi ha accesso a cosa, con quali credenziali e cosa succede se quel fornitore viene attaccato. C'è poi un dettaglio che fa pensare. Negli accessi non autorizzati, ENISA è riuscita a identificare il punto d'ingresso solo nel 5% dei casi. Sul resto si sa poco, e anche questo fa parte del problema.
💬 Il mio commento
Il tecnico esterno con la VPN sempre aperta, «così faccio prima». L'utenza amministrativa del gestionale condivisa da tre persone di due aziende diverse. Il vecchio consulente che non lavora più con il cliente da un paio d'anni ma ha ancora le credenziali attive. Non sono esempi inventati per fare scena. Nei penetration test e negli assessment li trovo con una certa regolarità, e spesso in aziende che sui propri sistemi hanno lavorato bene. Secondo me il rapporto ENISA conferma una cosa scomoda: oggi la sicurezza di un'azienda dipende in buona parte da scelte che fanno altri. La NIS2 ha il merito di obbligare a guardarci. Il rischio che vedo già è che la gestione dei fornitori diventi un questionario da compilare una volta l'anno e poi archiviare. Un questionario però non ti dice se quell'accesso remoto serve ancora.
Ammetto che è una materia difficile anche per chi fa il mio mestiere. Non puoi fare un audit a ogni software house con cui lavori, e con i grandi fornitori cloud il margine di trattativa è praticamente zero. Si può però partire da un elenco onesto: chi entra nei tuoi sistemi, da dove, con quali permessi, e cosa succede se domani uno di loro viene bucato. Se vuoi fare questo lavoro sui tuoi fornitori, anche in vista degli obblighi NIS2, posso aiutarti a mappare gli accessi esterni e a capire quali sono davvero critici. Si può fare anche da remoto.